Hace ya un tiempo que descubrí la herramienta mimikatz pero no había nunca escrito sobre ella porque ya lo hicismos desde aquí y no quería repetir la noticia. También la gente de SbD habló hace muy poco de ella.
El caso, es que a día de hoy la herramienta no es muy conocida. En parte porque su autor, que es un investigador francés, no ha querido traducirla a otro idioma, pero quizá también porque otra gente que ya tiene cierta influencia en este tipo de herramientas se ha dedicado a copiarla y a publicar sus propios derivados por los siete mares, dejando la original en el anonimato.
La herramienta, para quien no la conozca, permite recuperar las contraseñas en claro de todos los usuarios que hayan iniciado sesión en una máquina Windows. Esto significa que no hace falta recurrir al crackeo de los hashes o al Pass-the-Hash para acceder a otros sistemas.
Tiene más funcionalidades como exportar certificados digitales que están marcados con el flag de "No exportables", extraer el hash de los usuarios locales, realizar Pass-the-Hash, hacer trampas en el buscaminas sabiendo dónde están las minas antes de jugar (una de mis favoritas :D), etc. Recuerdo que para que pueda extraer las contraseñas en claro el usuario debe haber iniciado sesión, así que para el resto de usuarios serán necesarios los hashes y el resto del procedimiento que esto implica.
La buena noticia es, que depués de varias entradas en su blog explicando resumidamente cómo accedía a las contraseñas cifradas a través de WDigest y las descifraba utilizando la API de Windows, Gentilkiwi ha acabado publicando el código fuente de la herramienta:
https://code.google.com/p/mimikatz/
Desde luego es una buena noticia ya que nos permitirá adaptar la herramienta y utilizar sus técnicas en otros proyectos además de aprender su funcionamiento interno.
¿Qué os parece, ya tenéis alguna idea?
Mostrando entradas con la etiqueta Codigo Fuente. Mostrar todas las entradas
2 de agosto de 2012
17 de agosto de 2011
Localizando portales de administración "ocultos" con Google
Aprovechando que se ha filtrado el código fuente de la versión 1.3.45 de SpyEye, voy a escribir una breve entrada sobre cómo aprovechar los buscadores para localizar portales de administración de este tipo de malware.
SpyEye suele tener dos portales de administración con títulos "CN 1" y "SYN 1". De este modo, si utilizamos googler (o directamente Google / Bing...) con las siguientes consultas:
"please, enter password" +intitle:"cn 1"
"please, enter password" +intitle:"syn 1"
"please, enter password" +intitle:"sn 1"
vemos que aparecen algunos resultados:
Aunque no todos ellos siguen activos, sí que se pueden encontrar algunos que todavía están en funcionamiento:
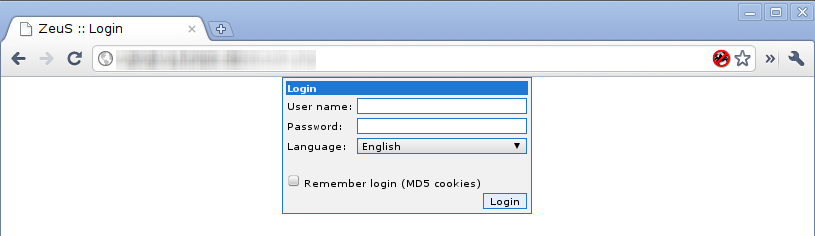
Podemos hacer lo mismo para tratar de buscar portales de otros tipos de virus, como por ejemplo el algo más antiguo Zeus:
intitle:login "User name:" "Remember" "MD5 cookies"
Esto ha sido todo de momento... Y por cierto, el código fuente de SpyEye se puede descargar desde aquí:
http://megaupper.com/files/1SUIVJTF/SpyEye%201.3.45%20Loader.rar
Etiquetas:
Codigo Fuente,
Google Hacking,
googler,
SpyEye,
Virus,
Zeus
3 de julio de 2011
Código fuente de Stuxnet
Creo que más o menos todos hemos oído hablar ya de Stuxnet. Un virus informático descubierto en junio de 2010 que afecta a sistemas Windows y que está diseñado para reprogramar sistemas SCADA con la intención de que afecte a procesos críticos de centrales nucleares, hidroeléctricas, etc.
Ha sido considerado el primer virus utilizado como arma informática debido a que fue distribuido para afectar únicamente a infraestructuras iraníes. De hecho, el propio gobierno de Irán lo calificó de "guerra electrónica".
Se puede ver una breve introducción sobre el virus en este vídeo:
Pero el motivo de la entrada es compartir el código fuente del virus para su análisis y estudio ya que, al fin y al cabo, es software libre:
http://www.multiupload.com/BDNYSCY5PC
Suscribirse a:
Entradas (Atom)